Evita problemi alla revisione auto! Vediamo insieme come verificare online e in pochi minuti la presenza di campagne di richiamo per la tua vettura tramite il codice telaio (VIN). 00:00 Introduzione e novità revisioni 01:38 Perché verificare in anticipo 03:00 Dove trovare il codice VIN 03:52 Portale Ministero dei Trasporti 05:00 Verifica online auto Lancia 09:02 Verifica online auto Mercedes 11:01 Verifica online auto Ford 12:03 Conclusioni e saluti #RichiamoAirbag #RevisioneAuto #InformaticaFacile Corso di

Leggi il contenuto originale su AssMaggiolina
Una nuova vulnerabilità chiamata *sshole permette di accedere ad alcuni sistemi Linux via SSH senza conoscere la password. Nel mirino soprattutto #Alpine #Linux e #musl: basta una password sufficientemente lunga per trasformare un errore di autenticazione in un accesso riuscito.

Leggi il contenuto originale su Mia mamma usa Linux!

In questa puntata di Informatica Facile vediamo come ingrandire, cambiare colore e regolare la velocità del puntatore del mouse sul PC per usarlo al meglio. 00:00 Introduzione 01:42 Come si muove il puntatore 04:05 Dove trovare le impostazioni 06:46 Colore del puntatore 08:14 Dimensioni del puntatore 09:27 Trovare il mouse con Ctrl 10:21 Traccia del puntatore 12:02 Ombreggiatura 12:40 Regolare la velocità 16:08 Spazio sul tavolo e mouse lento 19:30 Tasto principale e mancini 22:18 Ripristino impostazioni 23:38 Saluti finali #InformaticaFacile #TutorialPC #PuntatoreMouse Corso di Alfabetizzazione

Leggi il contenuto originale su AssMaggiolina
sshole o sshhole

by admin on

  • Alcuni account configurati per non accettare mai password (ad esempio root o utenti che dovrebbero autenticarsi esclusivamente tramite chiave SSH) possono in realtà accettare password arbitrariamente lunghe.
  • Il problema nasce da un’interazione errata tra OpenSSH e la libreria musl nella gestione delle password superiori (altro…)

Il sito sshhole.com descrive una vulnerabilità sshole (o sshhole) di sicurezza in OpenSSH su sistemi Linux che utilizzano musl, in particolare Alpine Linux, OpenWrt e alcune immagini Docker.

In sintesi:

  • Alcuni account configurati per non accettare mai password (ad esempio root o utenti che dovrebbero autenticarsi esclusivamente tramite chiave SSH) possono in realtà accettare password arbitrariamente lunghe.
  • Il problema nasce da un’interazione errata tra OpenSSH e la libreria musl nella gestione delle password superiori (altro…)

Network Neighbors mostra con LLDP lo switch, la porta e la VLAN collegati al tuo PC, in una finestra grafica

The post SysLinuxOS Network Neighbors: trovare porta e VLAN su switch con LLDP appeared first on francoconidi.it.

Leggi il contenuto originale su francoconidi.it

L'intelligenza artificiale è la motivazione ufficiale dietro il taglio di 190 posti di lavoro in #SUSE. Ma con #EQT che punta a vendere l'azienda per 6 miliardi di dollari, viene da chiedersi se l' #AI non sia soprattutto un comodo pretesto per rimettere i conti in ordine prima della cessione.

Leggi il contenuto originale su Mia mamma usa Linux!

Scoperta una grave vulnerabilità in APT (CVE-2026-109518) che colpisce Debian e Ubuntu. Un attacco Man-In-The-Middle permette di sostituire pacchetti legittimi ed eseguire codice arbitrario come root durante gli aggiornamenti. Ecco come funziona la falla e come aggiornare subito i tuoi sistemi.

L'articolo Vulnerabilità critica in APT: attacco MITM permette l’esecuzione di codice come Root su Debian e Ubuntu proviene da Marco's Box.

Leggi il contenuto originale su Marco's Box

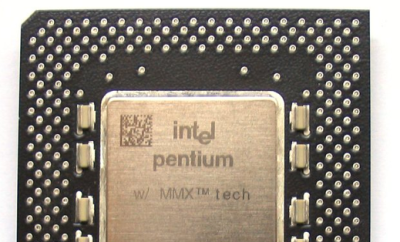
Il kernel Linux si prepara a rimuovere il suo ultimo codice ottimizzato per MMX, un set di istruzioni introdotto da Intel alla fine degli anni ’90 e utilizzato da processori come Pentium MMX, Pentium II e AMD K6.

La modifica, probabilmente prevista per Linux 7.5 nel 2027, riguarda le ottimizzazioni MMX utilizzate nelle operazioni XOR del RAID software. Il codice verrà sostituito dal percorso standard in C (scalar), già ampiamente testato.

La decisione (altro…)